HPKE:公开密钥怎样和高速对称加密搭配工作?
TL;DR
HPKE 把密钥封装机制、密钥派生函数和认证加密算法组合起来,让发送者能面向接收者公钥加密一段消息。本文拆解三块组件各自做什么,并说明 HPKE 是加密构件而非一整套传输协议。
HPKE 把密钥封装机制、密钥派生函数和认证加密算法组合起来,让发送者能面向接收者公钥加密一段消息。本文拆解三块组件各自做什么,并说明 HPKE 是加密构件而非一整套传输协议。
用公开密钥加密一条很长的消息,听上去像是把数学难题直接应用在每个字节上。但现代密码系统常用组合思路:非对称密码负责让发送者和接收者建立共享密钥,对称密码负责高效加密大量数据。HPKE(Hybrid Public Key Encryption)把这套组合整理成可复用的标准框架。
三块组件,各司其职
HPKE 通常由三部分构成。KEM(密钥封装机制)让发送者利用接收方公钥生成一个共享秘密,并产生对应的封装信息;KDF(密钥派生函数)把这个秘密加工成后续使用的密钥;AEAD(带认证的加密算法)则用派生密钥加密消息,同时检测密文是否被篡改。
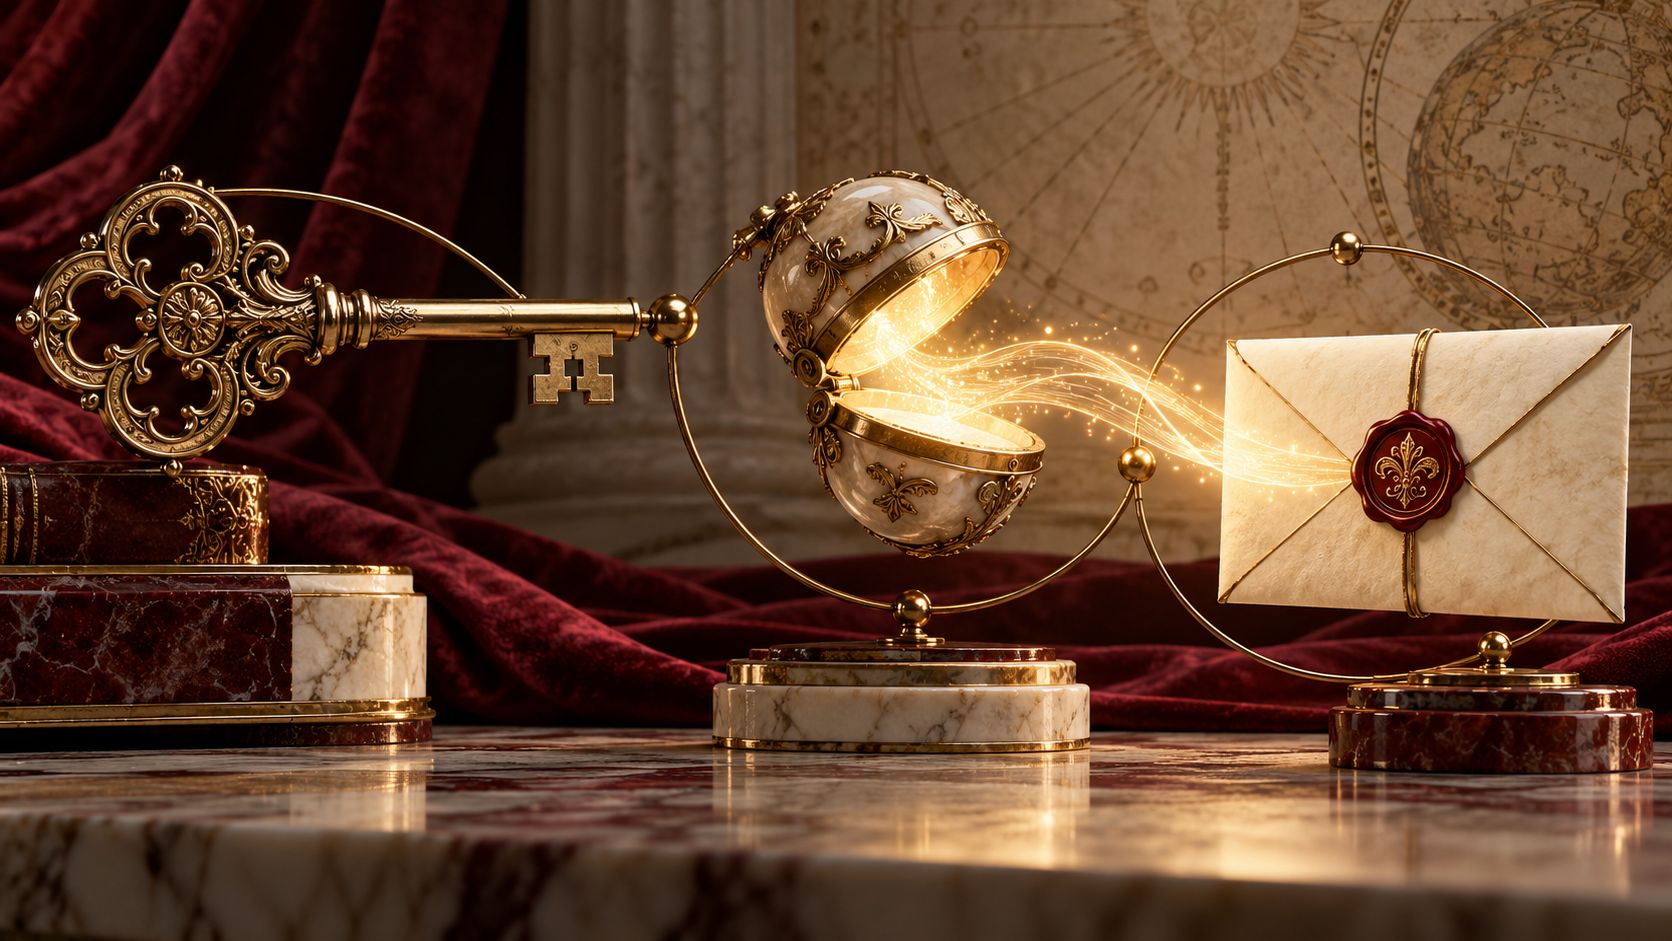
发件人可以把它想象成寄送一只上锁的信封。KEM 像是只给收件人准备一把双方能算出的临时钥匙,并把“如何得到钥匙”的封装件附在包裹上;KDF 把原材料导出为合适的钥匙;AEAD 再用这把钥匙封住实际内容,并附上防拆校验。接收人凭私钥恢复共享秘密,执行相同派生过程,便能验证并解开消息。
HPKE 还定义不同使用模式,例如面向接收者公钥的基础模式,以及带发送者认证、预共享密钥等扩展模式。应用可以通过附加上下文绑定消息用途或会话信息,避免把同一段密文错误地搬到另一个协议场景中。
有框架,不等于有完整协议
HPKE 负责提供加密构件,但不会替应用定义网络握手、用户身份、证书信任、重放防护、密钥轮换或错误处理。开发者仍要选定兼容的算法套件并遵循协议上下文。若同一密钥被错误复用、身份绑定被忽略,底层加密算法正确也无法挽救上层设计。
“混合”在这里主要指公钥机制与高效对称加密协作,不代表它天然是后量子安全。具体安全属性要看所选 KEM、KDF 和 AEAD,以及密钥长度、实现质量与威胁模型。HPKE 也不是 TLS 或 VPN 的替代品,而是可以嵌入更大协议的消息加密方案。
它的意义,是把常见的公钥封装、密钥派生和认证加密流程标准化,减少每个项目自行拼装密码组件的风险。使用时仍应让成熟协议库处理细节,并把认证、上下文和密钥生命周期一并设计好。